Власна CRM & Автоматизація
Захист клієнтської бази від зливу: як розмежувати права в CRM на 100%, щоб менеджер не забрав контакти та $50,000+ виручки при звільненні
Чому договір про нерозголошення (NDA) не рятує клієнтську базу, коли менеджер має доступ до кнопки «Експорт у CSV»
Найдорожчий актив будь-якої B2B чи B2C компанії — це не офісні меблі й навіть не поточний залишок на рахунку, а напрацьована роками клієнтська база, на залучення якої витрачено десятки тисяч доларів рекламного бюджету. Проте у 9 із 10 компаній малого та середнього бізнесу цей актив захищений лише формальним папірцем NDA та чесним словом співробітників. За даними глобальних досліджень кібербезпеки Verizon Data Breach Investigations Report (DBIR) та Ponemon Institute Insider Threat Report, понад 60% звільнених менеджерів з продажу забирають із собою чутливі списки контактів, прайси або історію угод, а основне вікно викрадення даних припадає на останні 14–30 днів перед подачею заяви про звільнення.
Коли власник бізнесу виявляє, що провідний менеджер перейшов до прямого конкурента або відкрив власний ФОП і вже обдзвонює топ-50 оптових замовників за демпінговими цінами, звертатися до суду зазвичай пізно: довести факт копіювання файлу в Google Sheets технічно неможливо. У цьому інженерному розборі ми покажемо, як будується архітектурний захист бази клієнтів від зливу, як реалізувати гранулярне розмежування прав доступу в crm, як приховати номери телефонів у crm без втрати швидкості прозвону та чому повноцінна безпека даних у власна crm окупається з першого ж зупиненого інциденту.
Анатомія зливу: як менеджери копіюють бази з Google Sheets та стандартних хмарних CRM
Щоб зрозуміти, як захистити клієнтську базу від менеджерів, потрібно тверезо подивитися на технічні діри стандартних інструментів. Інсайдери ніколи не «зламують» сервери — вони використовують легітимні функції системи, які власник забув або не зміг заблокувати через обмеження базового тарифу.
1. Три класичні вектори крадіжки: Google Drive Sync, пагінація списків та відкритий буфер обміну
Перший і найпростіший вектор — Google Таблиці та локальні файли Excel. Навіть якщо ви заборонили завантаження та друк у налаштуваннях Google Drive для ролі «Редактор» (яка обов'язково потрібна менеджеру, щоб вписувати суми замовлень), співробітник за 4 секунди виділяє діапазон `Ctrl+A → Ctrl+C` і вставляє всі 8,000 контактів у свій приватний документ або робить дублікат вкладки через API мобільного додатка.
Другий вектор — стандартні хмарні SaaS CRM на базових і середніх тарифах. У більшості коробкових систем лінійний менеджер має доступ до загального реєстру контактів з фільтром по всій компанії. Навіть коли кнопку `Export to CSV` вимкнено, зловмисник вмикає відображення по 200 записів на сторінку і за 15 хвилин вечірньої зміни парсить весь екран розширенням для браузера або робить серію скріншотів.
2. Вразливість особистих смартфонів (BYOD) та відсутність примусового завершення сесій
Третій вектор витоку — робочі чати у Viber, Telegram та WhatsApp на особистих телефонах менеджерів. Коли комунікація з клієнтом ведеться не через централізований корпоративний шлюз всередині CRM, а з особистої SIM-картки працівника, вся історія переписки, специфікації та прямі контакти ЛПР (осіб, що приймають рішення) фізично належать менеджеру. Більше того, у стандартних хмарних сервісах активна сесія у мобільному браузері часто зберігається ще кілька діб після звільнення, якщо адміністратор вручну не анулював токени авторизації.
3. Порівняльна таблиця захищеності клієнтського активу: Таблиці vs Коробкова SaaS vs Власна Zero-Trust CRM
Нижче наведено порівняння технічних бар'єрів проти внутрішнього зливу даних. Детальніше про інженерне проєктування систем читайте у нашому хабі Власна CRM та автоматизація замість Excel.
| Вектор атаки інсайдера / Параметр безпеки | Google Sheets / Excel | Коробкова SaaS CRM (Базовий/Середній тариф) | Власна кастомна CRM (Архітектура Zero-Trust) |
|---|---|---|---|
| Масове вивантаження бази (CSV/XLSX) | 3 секунди (повний доступ до всіх рядків і вкладок) | Часто доступно за замовчуванням або через API-ключ | Заблоковано на рівні ядра (відсутній ендпоінт для менеджерів) |
| Видимість прямих номерів телефонів та Email | 100% відкриті для всіх учасників таблиці | Відкриті у картці клієнта (легко сфотографувати з екрана) | Маскування `+38 (067) --42`* + дзвінок через WebRTC |
| Обсяг бази, доступний одному менеджеру | Всі 100% клієнтів компанії за всі роки | Часто вся база або цілий регіональний сегмент | Тільки активні угоди в роботі (поштучна видача з пулу) |
| Реакція на аномальне відкриття 50+ карток підряд | 0 реакції (відсутній журнал переглядів) | Логи доступні лише на дорогих тарифах Enterprise | Миттєвий бан сесії + тривога власнику в Telegram |
| Зберігання листування у месенджерах | В особистих телефонах менеджерів | Через сторонні платні конектори з ризиком відвалу | Вбудований омніканальний чат без показу номера клієнта |
Принцип нульової довіри (Zero-Trust): маскування контактів та дзвінки в 1 клік без показу номера
В основі сучасної кібербезпеки лежить принцип Zero-Trust («Нікому не довіряй за замовчуванням, перевіряй кожен запит»). Для відділу продажів це означає просту інженерну аксіому: щоб продавати клієнту і виставляти йому рахунки, менеджеру взагалі не потрібно бачити й знати його справжній номер телефону чи email.
1. Як працює серверне маскування контактів та WebRTC Click-to-Call (Binotel, Ringostat, Twilio)
Коли ви вирішуєте приховати номери телефонів у crm, важливо зробити це не на рівні CSS-стилів у браузері (де будь-який школяр натисне `F12 → Inspect Element` і побачить справжній номер у HTML-коді), а на рівні серверного API (Backend Payload Masking). Сервер бази даних віддає на фронтенд менеджера лише замаскований рядок: `+38 (050) *--89` та унікальний внутрішній ідентифікатор контакту `contact_uuid_9481`.
Поруч із замаскованим номером розташована зелена кнопка «Зателефонувати в 1 клік» (Click-to-Call). Коли менеджер натискає її, бекенд CRM самостійно відправляє захищений запит по API на вашу віртуальну АТС (Binotel, Ringostat або Twilio Proxy). АТС з'єднує гарнітуру менеджера з абонентом напряму через браузер (WebRTC) за 1.2 секунди. Співробітник розмовляє з клієнтом, веде угоду, відправляє шаблонні SMS або повідомлення у Viber/Telegram через внутрішній інтерфейс, але жодного разу не бачить повного номера телефону — ні на моніторі, ні в коді сторінки.
2. Захист персональних та фінансових даних ліда з першої секунди на прикладі Kredit24
Особливо критичним захист контактних даних є у фінансовому секторі, кредитуванні та страхуванні, де вартість залучення одного верифікованого ліда (CPL) є надзвичайно високою, а витік анкети позичальника конкурентам означає пряму втрату виданого кредиту.
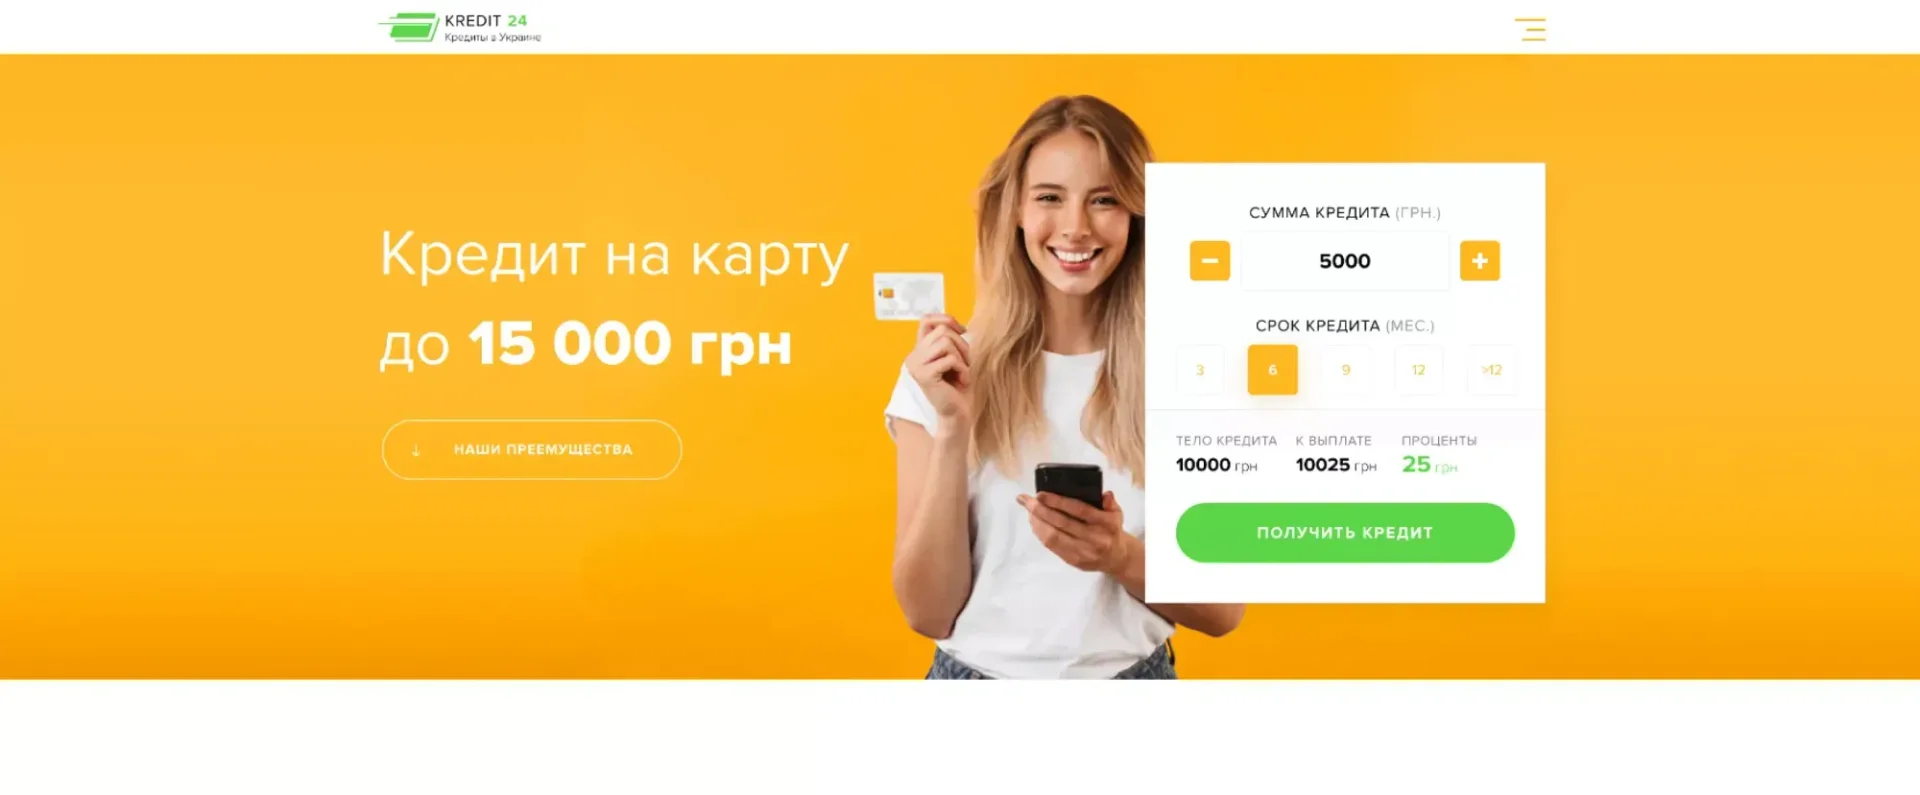
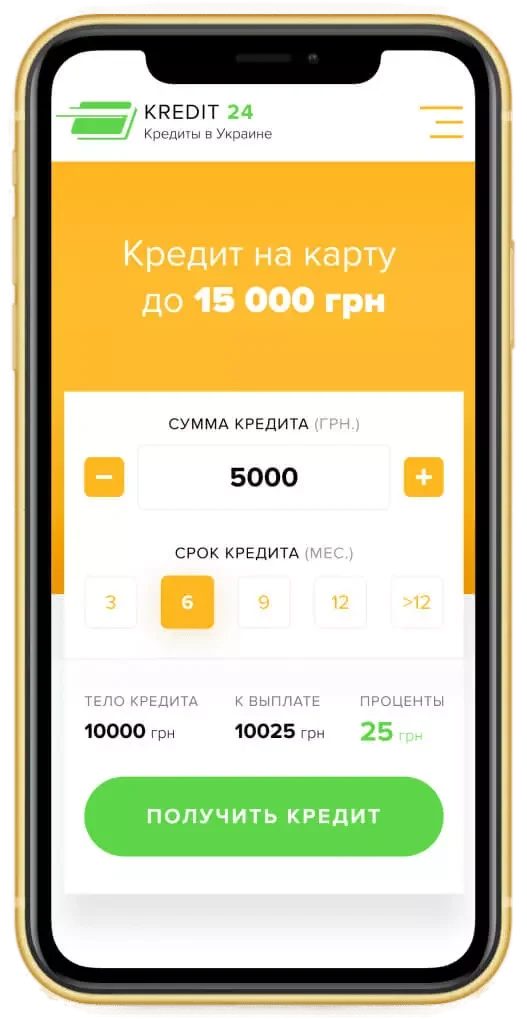
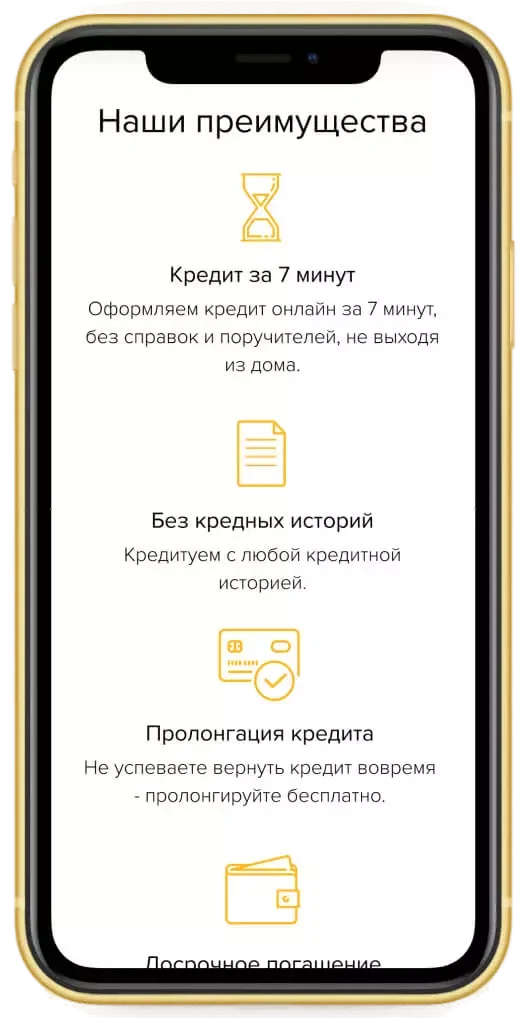
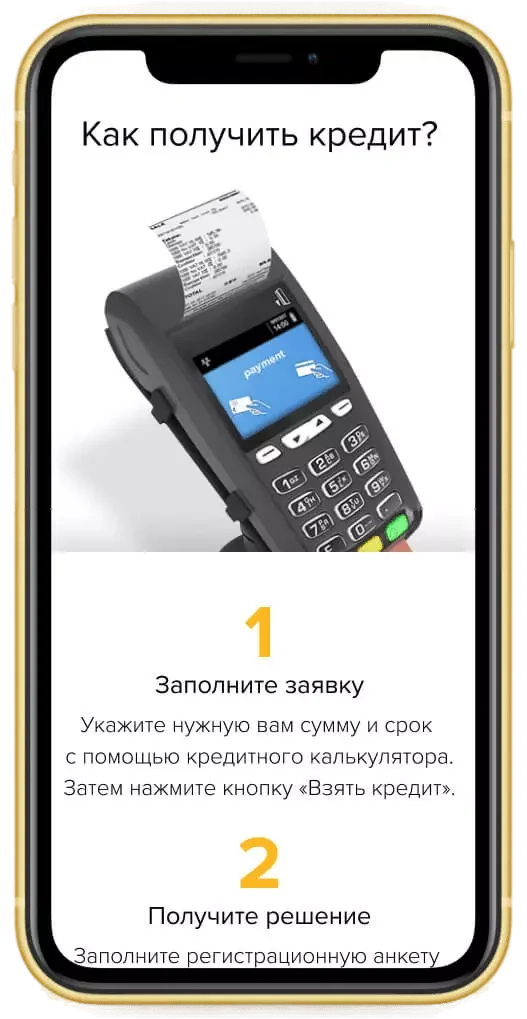
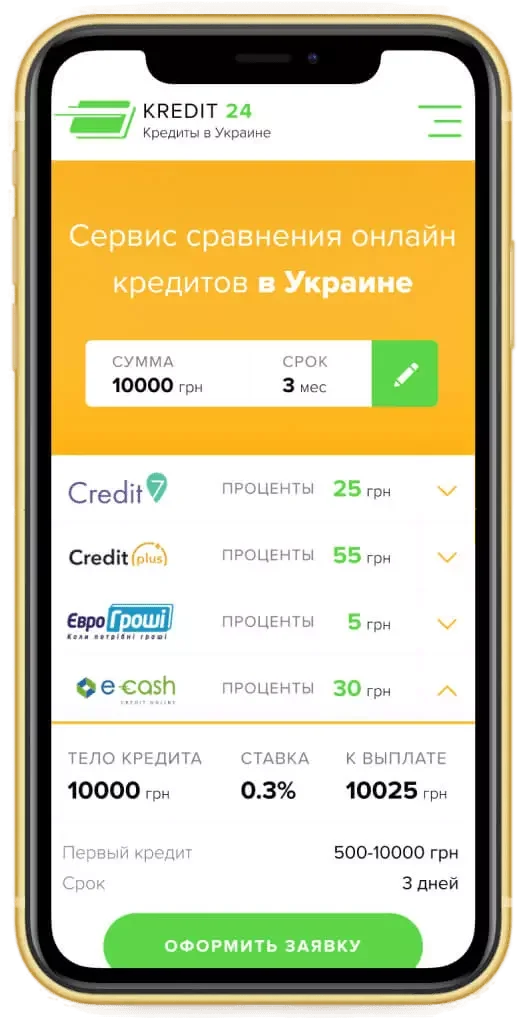
Під час проєктування мобільної та десктопної архітектури для фінансового сервісу онлайн-кредитування Kredit24 ми побудували шлях користувача так, щоб дані з мобільного калькулятора суми й терміну позики та вибору кредитної пропозиції передавалися зашифрованим каналом напряму у скорингове ядро без жодних проміжних таблиць чи відкритих списків для операторів. Користувач на екрані смартфона (375px) обирає параметри кредиту у зручній зоні великого пальця (Thumb Zone), переглядає умови й покроковий процес отримання коштів та відкриває вітрину верифікованих кредиторів з розрахунком тіла кредиту, ставки (`0.3%`) і кнопкою «Оформить заявку» в один дотик:
Гранулярна матриця ролей: що бачить стажер, старший менеджер, фінансист і засновник
Другий стовп захисту інтелектуальної власності — це гранулярне розмежування прав доступу в crm (RBAC — Role-Based Access Control та ABAC — Attribute-Based Access Control). Замість примітивного поділу на «Адміністратор» і «Користувач», у власній CRM ми прописуємо права доступу до кожного окремого поля, кнопки та рядка бази даних (Row-Level Security у PostgreSQL).
1. Ізоляція пулів лідів: чому стажер ніколи не повинен бачити базу VIP-клієнтів
У правильно спроєктованій системі кожен співробітник працює у своєму ізольованому «акваріумі»:
Роль «Стажер / Оператор холодного прозвону»: отримує ліди поштучно за принципом каруселі (Round-Robin) — наступна картка відкривається лише після того, як проставлено результат дзвінка по попередній. Пошук по загальній базі та перегляд чужих угод повністю відключені.
Роль «Лінійний менеджер з продажу»: бачить виключно закріплених за ним активних клієнтів, історію своїх замовлень та свою премію. Номери телефонів замасковані, а колонка «Закупівельна собівартість» прихована.
Роль «Логіст / Склад»: бачить лише артикули, вагу, пакування та номер ТТН Нової Пошти без цін, знижок і контактів замовника.
Роль «Фінансист»: бачить взаєморозрахунки, дебіторку та виписки, але не має доступу до редагування контактних даних.
Роль «Засновник (Super-Admin)»: єдина роль із правом перегляду зведеного дашборду чистого прибутку (P&L) та експорту резервних копій за двофакторним підтвердженням (2FA).
2. Кейс Academic Papers: повна ізоляція прямих контактів між замовником та виконавцем
Класичним прикладом бізнесу, де витік контакту миттєво знищує повторні продажі (LTV), є сервісні платформи та маркетплейси фахівців. Якщо клієнт і виконавець обміняються телефонами на першому замовленні, усі наступні угоди підуть повз касу компанії.
Саме таку задачу герметичного розмежування ролей ми вирішили під час редизайну платформи та особистого кабінету Academic Papers. Ми спроєктували внутрішній робочий простір замовлення (`Order #9372037`) з 6 функціональними вкладками (`Details`, `Messages`, `Revisions`, `Files`, `Feedback`, `Invoices`) та окремим перемикачем проксі-каналу чату між автором і службою підтримки (`Writer` / `Support`). Студент та автор-дослідник ведуть повноцінну комунікацію, обмінюються чернетками робіт та узгоджують правки всередині захищеного кабінету, але система повністю блокує відображення особистих номерів телефонів, email-адрес та зовнішніх месенджерів:

Логування кожного кліку: сповіщення в Telegram при спробі масового перегляду або копіювання
Навіть якщо старший керівник напрямку має розширені права доступу для вирішення спірних ситуацій, система не повинна залишати його дії без нагляду. Для цього у власній CRM впроваджується поведінковий детектор аномалій (Rate Limiting & Anomaly Detection) та незмінний журнал аудиту.
Скільки коштує бізнесу один злив бази при звільненні провідного менеджера проти інвестиції у захищену власну CRM
- Час на копіювання всієї бази перед звільненням: Від 5 секунд (Excel) до 15 хвилин (відкрита CRM)
- Кількість клієнтів, переманених за рахунок знання ваших цін: 15% бази (~525 активних замовників)
- Втрата щомісячного чистого прибутку (Net Margin Drop): −$6,300 щомісяця (−$75,600 за 12 місяців)
- Витрати на повторне залучення втраченого обсягу в рекламі: $18,375 додаткового рекламного бюджету Google/Meta
- Юридична можливість довести крадіжку в суді: 0% (відсутні криптографічні логи сесії)
- Доступ менеджера до сирих номерів телефонів: 0% (дзвінки виключно через кнопку WebRTC Click-to-Call)
- Спроба масового відкриття карток перед звільненням: Миттєвий бан акаунту на 25-й картці + пуш власнику
- Час повного відключення співробітника (Offboarding): 1 секунда (скидання JWT-токенів на всіх пристроях)
- Втрати бази при звільненні ключового продавця: 0 клієнтів (вся історія та контакти залишаються в компанії)
- Фінансовий баланс захисту активу за 1 рік: +$68,100 збереженої маржі за вирахуванням вартості розробки
Вартість впровадження власної CRM із архітектурою Zero-Trust ($7,500) у 10 разів менша за річні збитки від одного звільненого керівника продажів, який забрав із собою таблицю з вашими оптовими клієнтами.
1. Як працює тригер аномальної активності (Velocity Rate Limiter) та миттєвий бан
У нормальному робочому режимі менеджер відкриває від 4 до 8 карток клієнтів за 10 хвилин (оскільки кожна картка супроводжується дзвінком на 2–3 хвилини та заповненням коментаря). Якщо співробітник перед звільненням вирішує переписати або заскрінити базу вручну, частота відкриття карток різко зростає до 15–30 на хвилину.
Наш серверний модуль безпеки фіксує цю аномалію в реальному часі: як тільки один обліковий запис відкриває понад 20 карток за 5 хвилин без здійснення телефонних дзвінків або намагається виконати 3 послідовні пошукові запити по чужих клієнтах, система автоматично:
Заморожує поточну сесію користувача та виводить екран блокування.
Відправляє власнику бізнесу термінове сповіщення у Telegram-бот: «⚠️ Тривога безпеки: Менеджер Олексій К. відкрив 22 картки за 4 хв з IP 194.44.x.x. Сесію тимчасово заблоковано».
2. Незмінний журнал історії дій та авторизація за фізичними NFC-ключами в кейсі SIESTA
Щоб виключити ситуації, коли один співробітник на рецепції чи в офісі підглядає пароль колеги або скасовує оплачене замовлення, щоб покласти готівку в кишеню, система повинна фіксувати кожну дію у незмінному журналі (`Append-Only Audit Log`).
Саме таку систему прозорого контролю персоналу ми спроєктували в готельній системі SIESTA. На етапі входу ми передбачили швидку авторизацію адміністраторів за допомогою фізичних ключів безпеки (NFC-токенів) для миттєвого перемикання змін. А в окремому модулі «Історія всіх змін» керівник у реальному часі бачить кожен крок персоналу — створення чи скасування броні, редагування тарифу, заселення або виселення гостя — зі зручним перемиканням між хронологічною стрічкою («По часу») та персональним досьє кожного співробітника («По користувачу»):

Юридична та технічна безпека власного сервера проти зберігання даних у чужих хмарах
Останній рубіж захисту клієнтської бази лежить у площині фізичної інфраструктури. Коли ви використовуєте масову хмарну SaaS-платформу, ваша база фізично лежить у спільній мультитенантній (Multi-Tenant) базі даних чужої компанії. Будь-яка скарга конкурента у службу підтримки SaaS-провайдера або автоматичний спрацьований фінансовий моніторинг може заблокувати ваш акаунт в один ранок без попередження.
1. Ізольований сервер у юрисдикції ЄС (Hetzner / AWS Frankfurt) та шифрування AES-256
Коли розробляється кастомна система, уся безпека даних у власна crm контролюється виключно вами. Ми розгортаємо систему на вашому виділеному віртуальному або фізичному сервері у сертифікованих дата-центрах Німеччини чи Фінляндії (Hetzner, AWS eu-central-1, DigitalOcean), які захищені європейським регламентом GDPR. База даних PostgreSQL шифрується на рівні диска алгоритмом AES-256, а чутливі поля клієнтів додатково хешуються, тому навіть у разі фізичного вилучення обладнання в офісі там немає жодного локального файлу.
2. Чек-лист з 7 інженерних кроків: як закрити доступ до бази за 1 секунду («Червона кнопка»)
На відміну від таблиць і месенджерів, де звільнення працівника перетворюється на півгодинну біганину зі зміною паролів, у власній CRM ми реалізуємо функцію «Звільнення в 1 клік» (Instant Kill-Switch):
Миттєва інвалідація JWT/Session-токенів: при натисканні кнопки «Деактивувати співробітника» система за 0.1 секунди викидає його з десктопного браузера та смартфона.
Автоматичне відкликання ключів IP-телефонії: SIP-лінія менеджера вимикається одночасно з обліковим записом CRM.
Безшовне перепризначення активних угод: усі відкриті замовлення та нагадування на завтра автоматично розподіляються між іншими менеджерами відділу без жодного пропущеного дзвінка.
Прив'язка входу до білого списку IP (Office IP Whitelisting / VPN): лінійні менеджери можуть відкрити CRM лише з корпоративної мережі офісу або через захищений робочий VPN.
Водяні знаки сесії (Dynamic Screen Watermark): на фоні таблиці напівпрозорим текстом виводиться ПІБ та ID поточного менеджера — якщо він сфотографує екран на телефон і зіллє фото, ви одразу побачите джерело витоку.
Заборона індексації та кешування браузером: заголовки `Cache-Control: no-store` гарантують, що після закриття вкладки в історії домашнього ноутбука не залишиться жодної сторінки.
Щоденний ізольований бекап (Immutable Off-Site Backup): резервні копії відправляються на окремий сервер, до якого не має доступу навіть системний адміністратор. Щоб перевірити, скільки коштує вашому бізнесу робота у відкритих таблицях просто зараз, пройдіть експрес-діагностику в нашому Калькуляторі переходу з Excel у CRM.
Головні висновки
Готові на 100% захистити напрацьовану клієнтську базу від копіювання та зливу конкурентам?
Понад 60% звільнених менеджерів з продажу копіюють клієнтські бази у фінальні 14–30 днів роботи, якщо компанія веде облік у Google Sheets або стандартних хмарних CRM із відкритими номерами.
Єдиний надійний спосіб унеможливити крадіжку бази — архітектура Zero-Trust: серверне маскування номерів телефонів (`+38 067 ***-**-42`) у поєднанні з дзвінками в 1 клік (WebRTC Click-to-Call).
Гранулярна матриця ролей (RBAC) ізолює видимість бази: кожен менеджер бачить лише свої активні угоди в роботі без доступу до загального архіву компанії та закупівельної собівартості.
Поведінковий детектор аномалій автоматично блокує обліковий запис і надсилає власнику тривогу в Telegram, якщо співробітник відкриває понад 20 карток за 5 хвилин або намагається парсити контакти.